Como e porque Moro foi hackeado e o que você pode fazer para não ser
A notícia caiu como uma bomba no já conturbado cenário político brasileiro. O Intercept publicou no dia 09 de junho uma quantidade enorme de mensagens trocadas pelo atual ministro da Justiça, Sérgio Moro, na época em que ele ainda era o juiz responsável pela Operação Lava Jato, com os procuradores do Ministério Público Federal envolvidos na investigação. Mensagens trocadas entre os procuradores também vieram a público.
Alguns dias antes veio à tona a informação de que o celular de Moro e os de outros membros do MPF haviam sido hackeados. Junte isso a uma boa dose de desinformação e falta de conhecimento sobre o assunto e temos os ingredientes para que florescessem as mais diversas teorias e explicações para o caso. Obviamente também diversos “especialistas em segurança da informação” concederam entrevistas tentando explicar o caso. Bom, vamos a ele:
Primeiramente vamos tratar do por quê? Até porque é com base nisso que se deve construir e escolher a estratégia de segurança necessária e adequada. Sérgio Moro teve o celular hackeado da maneira que ocorreu porque não somente ocupa um altíssimo cargo estratégico no governo, mas porque esteve à frente da maior operação já realizada contra a corrupção na história.
Se tem uma coisa que sempre choca a cada episódio de vazamento e violação de dispositivos e recursos tecnológicos de autoridades no Brasil é o evidente descaso e falta de cuidado com a segurança da informação aplicada aos dispositivos em uso. Existe uma máxima em segurança que diz: não definir o modelo de ameaças é a origem de todo mal. Isso porque o nível de sofisticação dos ataques conduzidos contra personagens de tamanha importância é infinitamente superior aos ataques aos quais pessoas comuns podem estar sujeitas, via de regra. Então, antes de sair adotando todas as medidas sugeridas ao final desse artigo, faça uma análise para determinar contra que tipo de ameaças você precisa se proteger.
Entrando na questão do como, embora os responsáveis pela publicação neguem, as informações recebidas por eles de forma anônima foram quase que certamente obtidas por esse terceiro através de acesso ilegal aos celulares dos envolvidos. Pode-se chegar a essa conclusão por uma série de razões, mas a principal delas é a existência do conteúdo de diversos chats secretos do Telegram, de diferentes pessoas nas conversas.
Isso invalida a possibilidade de um informante único e reforça a hipótese mais provável: a de que ocorreram violações ilegais diretamente nos aparelhos de diversos envolvidos. Isso porque os chats secretos são criptografados de ponta a ponta entre os dois dispositivos que estão conversando. Ou seja, mesmo que você acesse o Telegram de outros dispositivos, chats secretos que você estabeleceu no seu telefone não irão aparecer nem estarão acessíveis, por exemplo, no seu computador ou iPad.
Outros boatos ou desinformações também surgiram, entre os quais vale a pena citar:
1. A possibilidade de uma conspiração envolvendo até o governo russo
Esse boato surgiu porque o Telegram tem origem russa, Edward Snowden está na Rússia e Snowden conhece Glenn Greenwald. Ou seja, o governo russo poderia ter pressionado o Telegram a fornecer as chaves através das quais se obtiveram as conversas. Porém, nada está mais longe da verdade, uma vez que na realidade o Telegram se encontrava bloqueado na Rússia, justamente por ter se negado a entregar as chaves da criptografia para o governo.
2. A possibilidade de que o Telegram tenha sido hackeado
Não existe software 100% seguro e o Telegram não é exceção. Porém, nesse caso, a presença do conteúdo dos chats secretos invalida essa teoria. Mesmo que tivesse ocorrido tal violação, o atacante teria acesso aos chats armazenados na rede do Telegram, não aos chats secretos, uma vez que esses são protegidos por criptografia ponta a ponta.
3. A possibilidade de a invasão ter sido feita através de um malware
Essa teoria não está completamente errada, mas incompleta. Isso porque os sistemas operacionais de celulares modernos possuem um mecanismo de segurança que proporciona o isolamento do ambiente de execução entre os aplicativos, o que significa que um aplicativo no seu celular não tem acesso aos dados de outro aplicativo.
Além disso, os atuais sistemas operacionais de dispositivos móveis implementam isolamento para as aplicações até mesmo entre recursos do sistema. É por essa razão que, quando você instala um aplicativo, precisa dar permissão de acesso a ele para uso da câmera, microfone etc. E, quando você instala um aplicativo que precisa ter acesso a dados de outros aplicativos, precisa executar liberações de acesso especiais para ele dentro do sistema operacional.
Dessa maneira, caso o vetor de infecção nos alvos tivesse sido um simples malware recebido por e-mail, por exemplo, ou um código malicioso em algum site, esse malware teria tido acesso às informações disponíveis para esse aplicativo, potencialmente aos arquivos locais do celular, ao microfone e à câmera. A priori, não teria acesso às informações do Telegram, por estarem isoladas em outra área de acesso no sistema.
Então o que ocorreu?
Bom, a investigação disso está a cargo da Polícia Federal e dos peritos do MPF. Para realizarmos afirmações com maior nível de certeza, seria necessário realizar procedimentos de perícia forense nos equipamentos violados. Porém, com as informações que temos até agora, podemos afirmar que o celular de Moro e os dos membros do MPF foram invadidos por uma pessoa ou organização com acesso a recursos extremamente restritos e sofisticados.
Necessariamente, ou foi realizado algum procedimento de “rooteamento” nos celulares, com posterior infecção de alguma espécie de trojan que, por ocasião do enfraquecimento das defesas do sistema, teria acesso às informações vazadas; ou houve a exploração de alguma vulnerabilidade extremamente grave no Android que forneceu ao atacante acesso com nível de administrador ao sistema. Infelizmente, o nível de fragmentação e de dispositivos Android desatualizados é extremamente grande. Estimava-se que existissem mais de 1 bilhão de dispositivos Android desatualizados em uso.
Porém, esse não necessariamente pode ser o caso aqui. Os celulares, mesmo estando com a última atualização disponível, podem ter sido hackeados através de uma vulnerabilidade ainda não conhecida ou divulgada. Caso seja essa a situação aqui, isso reforça a teoria da participação de agentes com acesso a recursos extremamente sofisticados e de alta capacidade técnica.
A NSA e outras agências de inteligência pelo mundo, por exemplo, exploram diversas falhas nos mais variados sistemas durante anos de forma secreta, antes que elas venham à tona. O famoso WannaCry, por exemplo, foi produzido com base numa ferramenta vazada pelo grupo Shadow Brokers, obtida através de uma invasão e do roubo de uma ferramenta usada pela NSA para infectar computadores, chamada EternalBlue.
Uma outra teoria que parece fazer sentido quando analisamos o padrão de comportamento e os métodos de ação dos atacantes é a de que a primeira violação — ocorrida há mais de um mês e de onde surgiram as informações vazadas pelo Intercept — tenha sido conduzida por uma organização ou atacante com alta capacidade operacional, através de uma vulnerabilidade específica e desconhecida. Essa entidade teria vazado discretamente essa vulnerabilidade para hackers através de grupos no underground, e teriam sido esses hackers a conduzir os ataques dos últimos dias.
A razão para isso pode ser dificultar a obtenção de evidências do ataque original. Ainda precisamos obter mais informações para confirmar essa teoria, mas, analisando os fatos, ela faz sentido e explica uma série de questões e acontecimentos.
O que pode ser feito
Note que, conforme foi dito acima, antes de sair implementando todas as sugestões abaixo você precisa realizar uma análise de qual é o seu modelo de ameaças. De quem você quer se proteger? De possíveis curiosos? De hackers em geral? Você ou alguém próximo a você pode ser alvo de espionagem por parte de agências ou organizações com grandes recursos tecnológicos, como a NSA?
Com base nessas respostas, você pode escolher um ou mais itens para implementar na sua vida e nos seus dispositivos. Adicionalmente, recomendo a leitura deste guia da Electronic Frontier Foundation.
1. Antivírus
Pode parecer meio óbvio, mas não é. Seu celular hoje tem a capacidade de um computador de mesa. Celulares reúnem cada vez mais informações a nosso respeito e, por essa razão, o número de malwares e ataques a esses dispositivos cresceu vertiginosamente nos últimos anos. 60% dos celulares não possuíam nenhum antivírus instalado. Existem hoje dezenas de opções das mais variadas marcas de antivírus disponíveis tanto para Android como para iOS. A existência de um antivírus irá fornecer uma camada de proteção ao seu dispositivo contra malwares conhecidos.
2. Mantenha seu dispositivo atualizado
Novamente, pode parecer óbvio, mas não é. Como citei acima, mais de 1 bilhão de dispositivos Android se encontravam desatualizados no mundo. Manter seu dispositivo atualizado deixa você protegido contra vulnerabilidades conhecidas do sistema, o que inviabiliza esses ataques.
3. Aplicativo antimalware
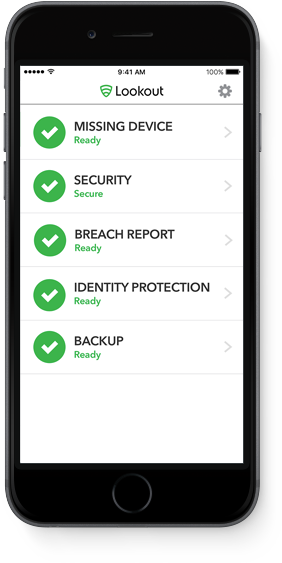
Um passo adicional aqui é instalar um aplicativo como, por exemplo, o Lookout ou o aplicativo da Malwarebytes. Disponíveis para Android e iOS, eles monitoram o dispositivo buscando comportamentos suspeitos ou a violação dos recursos de segurança do seu celular. Ou seja, se alguém secretamente tentar efetuar o chamado “rooteamento” do seu Android ou o “jailbreak” do seu iPhone, esse aplicativo irá alertá-lo a respeito.
Da mesma maneira, irá alertar para qualquer comportamento suspeito realizado por qualquer aplicativo do seu celular. Note que ele não substitui o antivírus; é só um complemento.
4. Ative o segundo fator de autenticação
Como expusemos acima, não foi o caso nessa situação relatada no artigo, mas uma das maneiras mais usadas por hackers para ter acesso às suas mensagens é tentar se passar por você e configurar o recebimento das mensagens no aparelho deles. Por essa razão, a maioria dos programas hoje oferece a opção de habilitar o segundo fator de autenticação, ou a chamada autenticação em duas etapas, e o Telegram aqui não é exceção. Aqui você encontra um passo a passo de como fazer.
Uma vez habilitado, mesmo que um hacker inicie o processo de configuração da sua conta e, de alguma maneira, obtenha o código SMS enviado, você pode habilitar a senha de acesso à nuvem, e ela será requerida para autorizar o acesso à sua conta feito por qualquer dispositivo desconhecido. Adicionalmente, vale citar que o Telegram envia uma mensagem para todos os seus dispositivos conhecidos toda vez que um novo dispositivo acessa sua conta.
5. Ative a senha do aplicativo
O Telegram já há muitos anos fornece uma camada extra de segurança com a qual você pode estabelecer uma senha para acesso ao aplicativo. Dessa forma, mesmo que alguma pessoa tenha acesso físico ou remoto ao seu aparelho, as mensagens ficam travadas e você precisa digitar a senha ou usar a digital para desbloquear. Você pode ainda escolher com qual frequência o bloqueio irá ocorrer e estabelecer um tempo de inatividade para o bloqueio automático.
6. Use aparelhos seguros
Se você ou alguém próximo a você for alvo de espionagem de alto nível, deve considerar o uso de aparelhos desenvolvidos com um nível maior de segurança e criptografia mais alta. Existem hoje diversos aparelhos projetados tendo em mente a segurança e a proteção dos dados. Em geral, esses aparelhos fornecem opções extremamente limitadas de funções justamente para garantir um maior grau de segurança das informações.
Bom, por hoje é só, pessoal. Voltarei a atualizar esse artigo caso tenha acesso a novas informações a respeito do ocorrido.
— Alberto J. Azevedo
Postado originalmente em: Minuto da Segurança da Informação